
如题22端口就是ssh端口,PcAnywhere建立TCP和这一端口的连接可能是为了寻找ssh。
这一服务有许多弱点。
如果配置成特定的模式,许多使用RSAREF库的版本有不少漏洞。
ssh工具包带有一个称为make-ssh-known-hosts的程序。
它会扫描整个域。
win的22端口和23端口作用分别是:安全外壳(SSH)用来加密网管会话,该加密基于RSA,基于TCP端口号22 。
远程登录(Telnet)用来远程网络管理基于TCP端口号23。
"端口"是英文port的意译,可以认为是设备与外界通讯交流的出口。
端口。
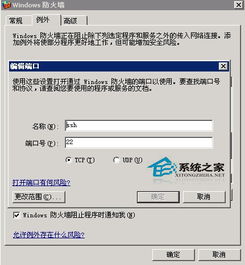
LINUX如何开启22好端口22端口是ssh服务的,你只要启动ssh服务就可以了,可以执行命令“/etc/init.d/sshd start”。
然后用netstat -antulp | grep ssh看是否能看到相关信息就可以了。
22端口是ssh服务的,你只要启动ssh服务就可以了,可以执行命令“/etc/init.d/sshd start”。
然后用netstat -antulp | grep ssh看是否能看到相关信息就可以了。
Linux操作系统是基于UNIX操作系统发展而来的一种克隆系统,它。
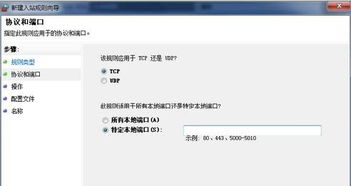
今天扫一IP发现开放的多是安全端口其中有一22端口据说可以入侵可我不会。22端口是SSH远程登录协议。
最有可能利用的是弱口令的入侵。
通常开放的机器都是服务器并安装了类似于TELNET协议。
用于连接linux 22端口的工具有 SSH Secue Shell。
前提是iptable开放了ssh这个服务。
利用该端口不容易做到入侵。